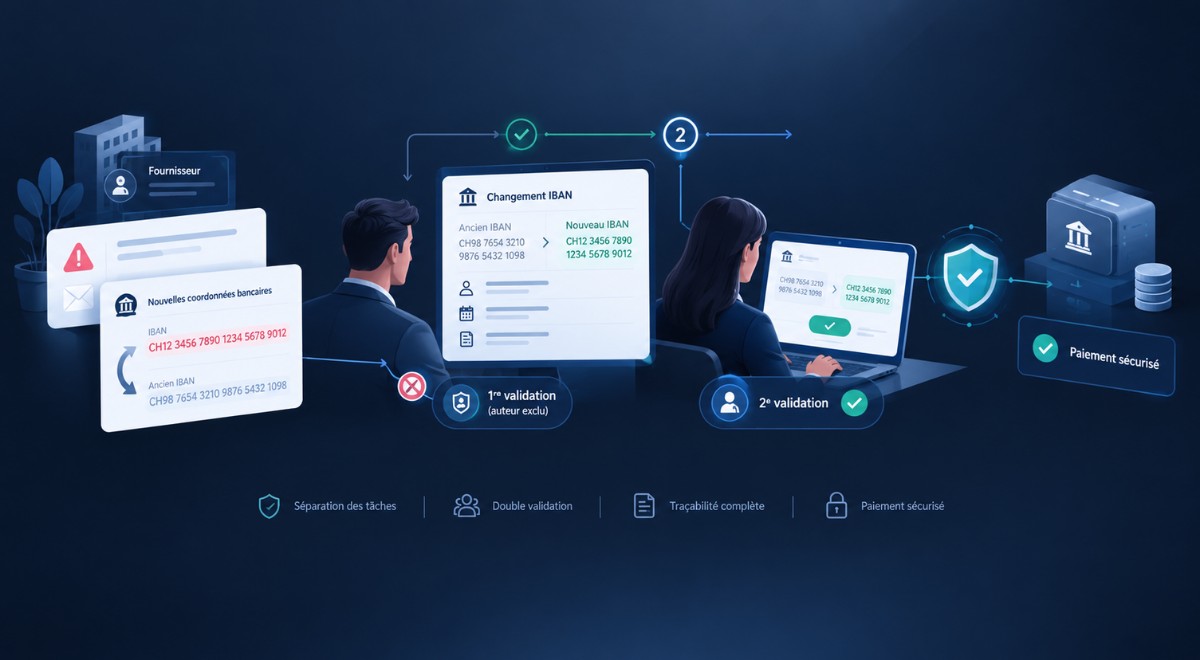
Le changement d'IBAN fournisseur est l'un des scénarios de fraude les plus répandus en comptabilité : un faux courriel de changement de coordonnées bancaires, une modification saisie dans l'ERP, et le virement suivant part vers un compte frauduleux. Cet article explique pourquoi le contrôle ne peut pas reposer sur une seule personne ni sur un seul système, et comment une double validation entre Sage Intacct et Arkaio réduit le risque.
Pourquoi la modification d'IBAN est un point faible
Dans un fonctionnement classique, la fiche fournisseur est modifiée par un utilisateur habilité, parfois sur simple demande par courriel. Le paiement suivant utilise la nouvelle coordonnée sans autre contrôle. Les conséquences sont lourdes : fonds difficiles à récupérer, enquête interne, relation fournisseur dégradée. Le risque vient de la fraude externe comme de l'erreur de saisie.
Un scénario type
Un comptable reçoit un courriel au nom d'un fournisseur habituel : « Nous changeons de banque, merci d'utiliser ce nouvel IBAN pour la facture en cours ». Il met à jour la fiche dans Sage Intacct. Sans contrôle supplémentaire, le prochain batch de paiement part vers le compte du fraudeur. Avec la double validation, la modification reste en attente dans Arkaio : un second utilisateur doit l'approuver avant que le nouvel IBAN puisse servir à un paiement.
Le principe : une modification, deux validations
- Modification faite dans Sage Intacct : elle génère une demande d'approbation dans Arkaio.
- Modification faite dans Arkaio : Sage Intacct n'est mis à jour qu'après acceptation.
- Pas d'auto-approbation : l'auteur d'une modification ne peut pas l'approuver lui-même.
- Ancien et nouvel IBAN côte à côte : l'approbateur voit exactement ce qui change.
Un compte compromis ou une saisie isolée ne suffit donc pas à rediriger un paiement. Ce principe complète la séparation des rôles décrite dans notre article sur la signature électronique distribuée (VEU).
Les signaux qui doivent alerter l'approbateur
- une banque ou un pays différents de ceux du fournisseur ;
- une demande urgente, juste avant une échéance ou une campagne de paiement ;
- une adresse d'expédition qui imite le domaine habituel du fournisseur ;
- une demande de discrétion ou de contournement de la procédure.
Dans ces cas, le contre-appel au numéro déjà connu du fournisseur, et non à celui figurant dans le courriel, reste le réflexe à adopter.
Les contrôles complémentaires avant paiement
- Vérification de l'IBAN et du BIC avant la mise au paiement : une facture non conforme ne peut pas être sélectionnée.
- Montants figés dès la saisie de l'utilisateur.
- Détection de comportements anormaux par machine learning (activité inhabituelle, changement d'adresse IP) : les paiements concernés sont bloqués.
- Droits et workflow configurables : la validation ou l'annulation d'un paiement dépend des rôles définis dans Arkaio.
Après l'envoi, le suivi des statuts pain.002 signale tout rejet par la banque.
Et la vérification du bénéficiaire (VoP) ?
Depuis le 9 octobre 2025, les banques de la zone euro doivent vérifier, avant un virement, la concordance entre le nom du bénéficiaire et l'IBAN (règlement européen 2024/886). C'est un filet de sécurité utile côté banque, mais il intervient au moment du paiement et ne s'applique pas à tous les flux, notamment hors zone euro. Le contrôle interne en amont reste nécessaire.
Cas d'usage
- PME : la double validation impose un second regard sans procédure lourde.
- ETI et groupes multi-entités : les approbations suivent les rôles propres à chaque entité.
- Cabinets comptables : les modifications sont tracées par dossier client, comme présenté dans la centralisation des paiements multi-clients.
Limites et piste d'audit
La double validation protège le circuit de paiement, pas l'origine de la demande : un approbateur peut lui aussi être trompé par un courriel crédible. En revanche, chaque action est journalisée (qui a modifié quoi, qui a approuvé, quand) et la preuve est consultable dans Arkaio pour un auditeur, un DAF ou un RSSI. Les autres mesures sont présentées sur la page sécurité.
À retenir
Sécuriser les IBAN ne doit pas ralentir les paiements. Avec la double validation Intacct/Arkaio, le contrôle est intégré au flux : les modifications légitimes suivent un circuit d'approbation clair, les tentatives frauduleuses s'arrêtent avant la banque.